

Elastic Beratung
Log- & Eventmanagement
Deine Logs, Metriken und Security Events liegen verstreut auf vielen Systemen? In unserer Elastic Beratung bauen wir mit dir einen Elastic Stack auf, in dem du alles zentral durchsuchst, in Echtzeit analysierst und Sicherheitsvorfälle früh erkennst.

Kommt dir das bekannt vor?
Logs liegen überall verteilt
Jeder Server schreibt seine eigenen Logs. Bei einer Störung meldet sich dein Team auf einem System nach dem anderen an und sucht die Ursache per Hand.
Sicherheitsvorfälle bleiben unbemerkt
Ein Angriff hinterlässt Spuren in Firewall, Server und Anwendung. Ohne zentrale Auswertung setzt diese Ereignisse niemand zusammen und verdächtige Muster bleiben unentdeckt.
Im Audit fehlen die Nachweise
Lokale Logs werden rotiert und nach wenigen Tagen überschrieben. Fragt ein Auditor nach Nachweisen oder musst du einen Vorfall aufarbeiten, fehlen die Daten.
Was Elastic kann
Elastic macht Logs, Metriken und Security Events in Echtzeit durchsuchbar und auswertbar. Egal ob für Fehlersuche, Sicherheit oder Kapazitätsplanung.

Analyse in Echtzeit
Elasticsearch durchsucht große Mengen strukturierter und unstrukturierter Daten nahezu in Echtzeit. Mit der Volltextsuche findest du Ereignisse, ohne lange auf Ergebnisse zu warten.

Visualisierung und Dashboards
Kibana macht aus deinen Daten interaktive Dashboards, Diagramme und Karten. So erkennst du Zusammenhänge, die in Rohdaten untergehen.
Daten zentral zusammenführen
Mit Beats und Logstash sammelst du Logs und Metriken aus allen Quellen ein und führst sie an einem Ort zusammen, statt in einzelnen Silos zu suchen.
Sicherheit im Blick
Verdächtige Muster und Anomalien fallen sofort auf. So nutzt du Elastic als Basis für dein SIEM und erkennst Sicherheitsvorfälle, bevor sie zum Problem werden.
Skaliert mit deinen Daten
Elastic wächst mit deinem Datenvolumen: Neue Knoten erweitern den Cluster, und durch Replikation bleibt er auch beim Ausfall einzelner Knoten verfügbar.
Schnelle Fehlersuche
Statt dich durch Logdateien zu wühlen, findest du mit einer einfachen Query-Sprache und Auto-Complete in Sekunden die richtige Information und löst Probleme schneller.
Warum Elastic mit NETWAYS aufsetzen?
Wir betreiben Open Source Infrastrukturen seit über 30 Jahren und bieten eigene Elastic Schulungen an. Im Elastic Consulting bauen unsere Consultants den Stack nicht nur auf, sie erklären deinem Team auch, wie er funktioniert.
Das Elastic Dashboard im Alltag
Hier findest du eine Übersicht des Elastic-Webinterfaces, in dem die verschiedenen Komponenten und Funktionen des Dashboards anschaulich erklärt werden.
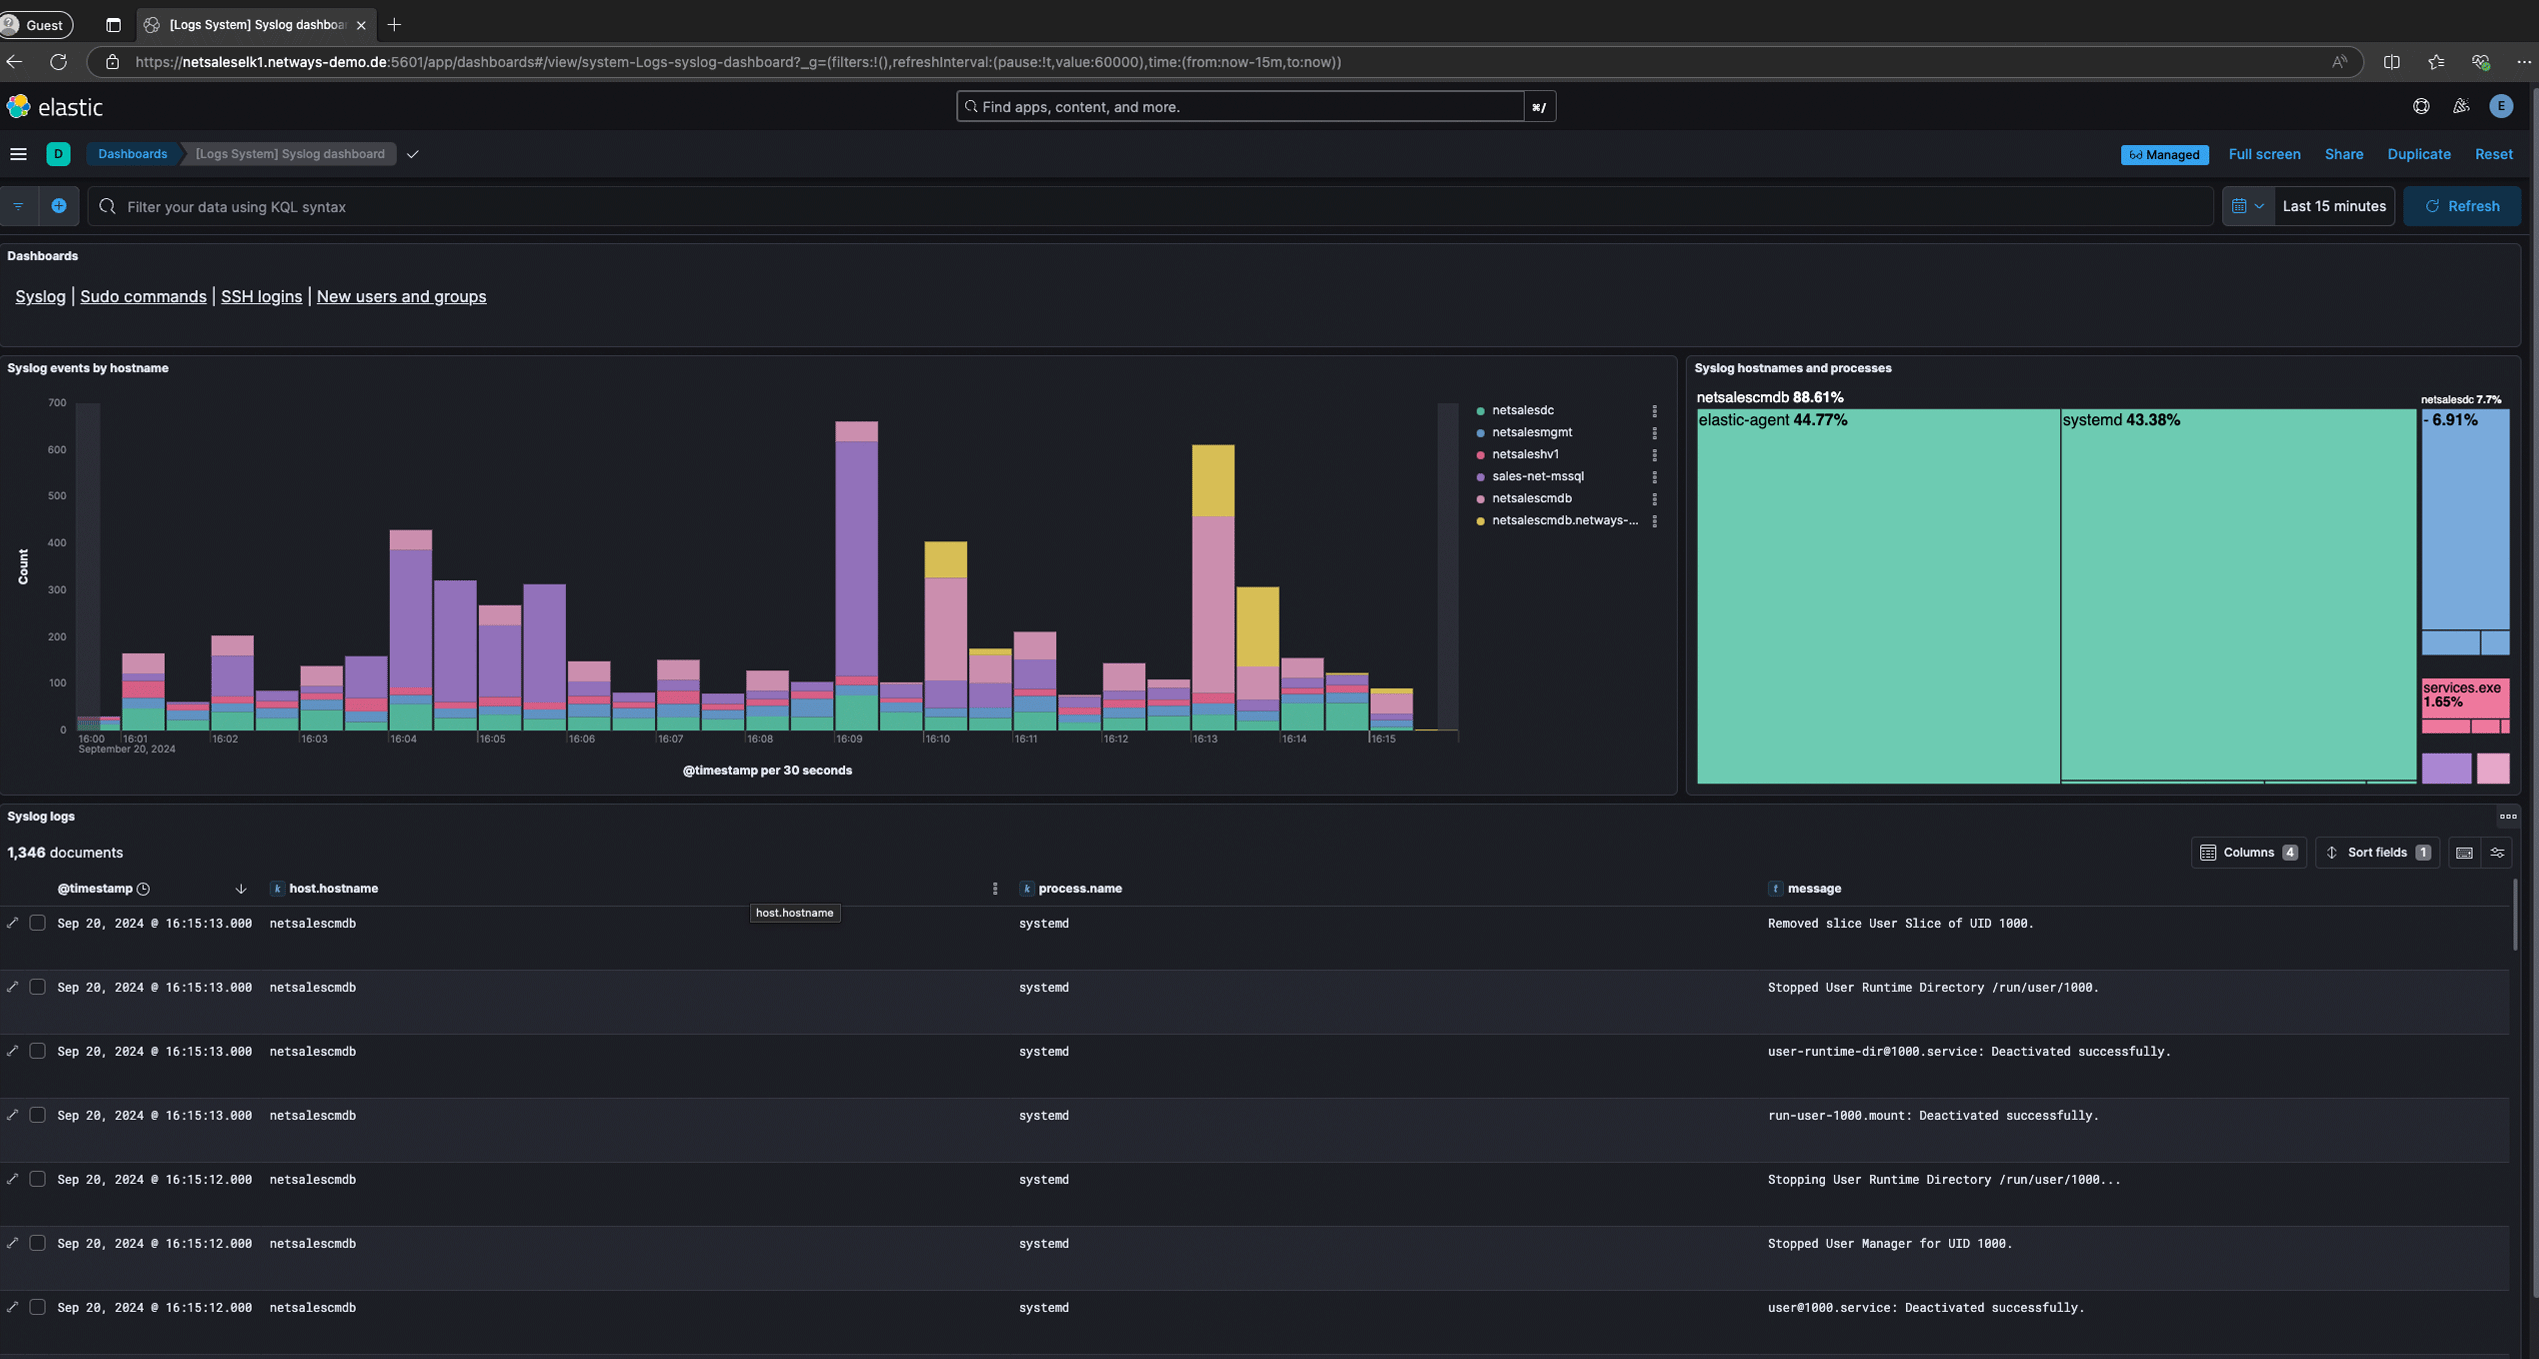
Schnelle Navigation zwischen einzelnen Dashboards.
Visualisiere deine Logdaten tabelarisch oder mit einer Vielzahl von grafischen Ansichten.
Erhalte eine schnelle Übersicht, welche Systeme Teil der Ansicht sind.
Erhalte schnellen Zugriff auf deine Loginformationen mit detaillierten Informationen.
Passe den Zeitraum für die dargestellten Informationen schnell und mit wenigen Klicks an.
Nutze eine einfache Query-Sprache mit Auto-Complete Funktionen um schnell nach spezifischen Feldern und Inhalten zu filtern.
So läuft deine Elastic Beratung ab
In vier Schritten zu einem Elastic Stack, der auch unter Last stabil läuft.
Analyse & Konzept
Wir schauen uns deine Datenquellen und Infrastruktur an und planen gemeinsam, welche Logs, Metriken und Daten indexiert werden sollen. Aus hunderten Projekten kennen wir die Stolperfallen. So vermeidest du ein ausuferndes Datenvolumen und einen Cluster, der unter der Last zusammenbricht.
Aufbau & Integration
Wir richten Cluster, Index-Strukturen, Ingest-Pipelines und Kibana-Dashboards passgenau für deine Teams und Systeme ein. Ein sauber durchdachtes Daten-Mapping spart dir später teure Re-Indexierungen. Wir setzen von Anfang an auf eine Struktur, die mit deinem Datenwachstum skaliert.
Inbetriebnahme & Visualisierung
Dein Stack geht live, Daten fließen in Echtzeit ein und werden in aussagekräftigen Dashboards sichtbar. So vermeidest du Datengräber, in denen niemand etwas findet. Relevante Informationen sind sofort durchsuchbar und auf einen Blick verständlich.
Support & Betrieb
Auf Wunsch übernehmen wir den laufenden Betrieb komplett (Outsourcing) oder unterstützen dein Team mit Support und Schulungen. Cluster-Updates, Shard-Management und Verfügbarkeit kosten intern viel Zeit. Wir halten deinen Stack performant und stabil, damit du dich aufs Auswerten deiner Daten konzentrieren kannst.
Preise für deine Elastic Beratung
Drei Einstiege in unser Elastic Consulting, jedes Paket endet mit einem konkreten Ergebnis, mit dem dein Team direkt weiterarbeiten kann.
Elastic Review
Du betreibst Elastic bereits? Wir schauen gemeinsam drauf und zeigen dir, wo es klemmt.- Analyse deiner bestehenden Cluster & Architektur
- Prüfung von Performance, Shard-Strategie und Index-Lifecycle
- Check deiner Ingest-Pipelines und Mappings
- Konkrete, priorisierte Handlungsempfehlungen
- Gemeinsame Besprechung der Ergebnisse mit deinem Team
- Unser Vorgehen: In einem gemeinsamen Tag mit dir besprechen wir die offenen Themen, erarbeiten unsere Empfehlungen und präsentieren dir abschließend die Ergebnisse.
- Dein Ergebnis: Eine klare To-do-Liste, mit der du genau weißt, wo es klemmt und was als Nächstes zu tun ist.
Strategie Workshop
Gemeinsam klären wir, welche Daten du auswerten willst und wie der beste Weg dorthin aussieht.- Aufnahme deiner Anforderungen, Ziele und Rahmenbedingungen
- Bewertung deiner aktuellen Daten- und Logging-Landschaft
- Architektur-Empfehlung passend zu deiner Umgebung (Sizing, Hot/Warm/Cold)
- Tooling-Empfehlung (Elastic & sinnvolle Ergänzungen wie Beats, Logstash)
- Konkreter Umsetzungs-Fahrplan mit nächsten Schritten
- Unser Vorgehen: In einem gemeinsamen Tag mit dir besprechen wir die offenen Themen, erstellen den Fahrplan für deine Umgebung und präsentieren dir abschließend ausführlich die Ergebnisse.
- Dein Ergebnis: Ein belastbarer Plan, mit dem dein Team die Umsetzung sofort und ohne Umwege angehen kann.
Proof of Concept
Wir setzen mit dir eine erste lauffähige Such- und Log-Umgebung auf – zum Anfassen.- Aufbau einer Testumgebung mit echten Daten deiner Systeme
- Einrichtung erster Kibana-Dashboards für den Überblick
- Konfiguration einer funktionierenden Such- und Alerting-Logik
- Integration einer beispielhaften Datenquelle (z. B. Logs oder Metriken)
- Wissenstransfer und Schulung deines Teams an der UmgebungUnser Vorgehen: In einem gemeinsamen Tag mit dir besprechen wir die offenen Themen, erstellen (in Zusammenarbeit mit dir) einen PoC und präsentieren dir abschließend das Ergebnis.
- Dein Ergebnis: Eine funktionierende Demo-Umgebung als greifbare Grundlage für die Entscheidung und das spätere Echtsystem.
Schulungen zum Elastic Stack
Unsere Schulung bietet euch die Möglichkeit, den Elastic Stack selbst weiterzuentwickeln. Dies kann als Ergänzung zu unserer Elastic-Beratung oder unabhängig davon erfolgen.
Erhalte in unserer Elastic Stack Schulung eine Einführung in den Elastic Stack und lerne die grundlegenden Techniken der Log-Übertragung, -Aufbereitung, -Speicherung, -Auswertung und -Analyse kennen!
Know-how zu Elastic
Du willst tiefer einsteigen? Diese Blogartikel zu Elastic könnten dich interessieren.
Ansible und der Elastic Stack
Zuletzt aktualisiert: 06.08.2026 · Lesezeit 4-6 Minuten In diesem Artikel möchte ich dir die Ansible Collection netways.elasticstack vorstellen, mit der sich Ansible und der Elastic Stack (Elasticsearch, Logstash, Kibana, Beats) automatisiert ausrollen und verwalten...
Filebeat und Metricbeat – die ersten Logs mit Elastic und Kibana visualisieren
Zuletzt aktualisiert: 09.07.2026 · Lesezeit: 2-3 Minuten Elasticsearch läuft, Kibana ist eingerichtet, aber wie kommen die Daten eigentlich in den Stack? Die Antwort sind die sogenannten Beats: leichtgewichtige Datensammler die im Hintergrund arbeiten und Daten an...
Was ist der ELK Stack? Elasticsearch, Logstash & Kibana einfach erklärt
Zuletzt aktualisiert: 09.07.2026 · Lesezeit: 2-4 Minuten Wer sich mit Monitoring, Log-Analyse oder der Suche in großen Datenmengen beschäftigt, stößt früher oder später auf den ELK Stack. Der ELK Stack setzt sich aus drei unterschiedlichen Tools zusammen:...
Häufige Fragen zu Elastic
Was ist der Elastic Stack?
Der Elastic Stack ist eine Plattform für Suche, Log-Analyse und Security, bestehend aus Elasticsearch, Logstash, Kibana und Beats. Früher hieß er ELK Stack. Elasticsearch speichert und durchsucht die Daten, Logstash und Beats sammeln sie ein, Kibana visualisiert sie. Mehr dazu liest du in unserem Artikel Was ist der ELK Stack?
Was kostet eine Elastic Beratung bei NETWAYS?
Eine Elastic Beratung bei NETWAYS startet bei 2.000 € für ein Review deiner bestehenden Installation. Außerdem bieten wir einen Strategie Workshop (4.000 €) und einen Proof of Concept mit echten Daten aus deiner Umgebung (8.000 €) zum Festpreis an, jeweils zzgl. MwSt. Größere Projekte kalkulieren wir nach Aufwand, sobald wir deine Anforderungen kennen.
Elastic ist doch kostenlos nutzbar. Warum brauche ich eine Beratung?
Eine Beratung lohnt sich, weil nicht die Lizenz den Aufwand macht, sondern der Betrieb: Sizing, Shard Strategie, Mappings, Index Lifecycle und Updates. Fehler im Mapping fallen oft erst auf, wenn eine teure Re-Indexierung nötig wird. Mit einer Elastic Beratung steht der Stack schneller, und weil wir im Consulting direkt an deiner Umgebung arbeiten, lernt dein Team dabei, ihn selbst zu betreiben.
Bietet ihr auch Elastic Support an?
Ja, Elastic Support bekommst du bei uns auch nach der Beratung. Unser Team hilft dir bei Fragen zu Cluster Updates, Mappings und Fehlerbildern in deiner Umgebung. Wenn du den Betrieb komplett abgeben willst, übernehmen wir ihn im Rahmen unseres Outsourcings.
Kann ich Elastic als SIEM nutzen?
Ja, mit Elastic Security nutzt du den Elastic Stack als SIEM. Du sammelst Logs und Security Events zentral, wendest Erkennungsregeln an und untersuchst Vorfälle direkt in Kibana. Mehr zu unserem Ansatz findest du auf der Seite SIEM & Threat Detection.
Wer nutzt Elasticsearch?
Elasticsearch wird von Unternehmen und Organisationen genutzt, die große Mengen an Daten schnell durchsuchen und analysieren müssen, wie zum Beispiel im Bereich Log-Management, Business-Analytics oder bei Suchfunktionen auf Webseiten. Firmen wie Netflix, Uber und Wikipedia setzen Elasticsearch ein, um Echtzeitsuchen in ihren Anwendungen zu ermöglichen. Auch Entwicklerteams und Data-Engineers nutzen es, um strukturierte und unstrukturierte Daten effizient zu durchsuchen und zu visualisieren.
Ist Elasticsearch eine Datenbank?
Elasticsearch ist keine klassische relationale Datenbank, sondern eine Such- und Analyse-Engine, die auf der Open-Source-Software Apache Lucene basiert. Es ist speziell dafür ausgelegt, große Mengen an textbasierten und unstrukturierten Daten schnell zu durchsuchen und in Echtzeit zu analysieren. Obwohl Elasticsearch einige Datenbank-ähnliche Funktionen wie Datenspeicherung und -abruf bietet, liegt der Schwerpunkt auf leistungsstarker Volltextsuche und Analyse, nicht auf komplexen relationalen Abfragen.
Was ist ein Elasticsearch Index?
Ein Elasticsearch-Index ist eine Struktur, die zum Speichern, Organisieren und Verwalten von Daten innerhalb von Elasticsearch verwendet wird, ähnlich wie eine Datenbank in traditionellen Datenbanksystemen. Jeder Index besteht aus Dokumenten, die wiederum Felder mit verschiedenen Datentypen enthalten. Indizes ermöglichen die schnelle Suche und Analyse der gespeicherten Daten, indem sie diese in segmentierten und verteilten Formaten speichern und organisieren.
Was ist Elastic Beats?
Elastic Beats ist eine leichte Datensammlung und -versandplattform, die Teil des Elastic-Stacks ist. Beats besteht aus verschiedenen Agenten, die spezifische Datenquellen wie Logs, Metriken oder Netzwerkdaten erfassen und diese an Elasticsearch oder Logstash senden. Dadurch ermöglicht Beats eine effiziente Erfassung und Weiterleitung von Daten, um diese in Echtzeit zu analysieren oder zu visualisieren.
Was ist ein Elasticsearch Cluster?
Ein Elasticsearch Cluster besteht aus mehreren Elasticsearch-Knoten, die zusammenarbeiten, um große Datenmengen zu speichern, zu durchsuchen und zu analysieren. Jeder Knoten übernimmt dabei eine spezielle Rolle, wie das Speichern von Daten oder das Verarbeiten von Abfragen, und alle Knoten teilen sich die Last, um die Effizienz zu steigern. Ein Cluster ermöglicht Skalierbarkeit und Redundanz, sodass es auch bei Ausfall einzelner Knoten weiter zuverlässig funktioniert.
Warum Elasticsearch?
Elasticsearch ist eine leistungsstarke, verteilte Such- und Analyse-Engine, die speziell für die schnelle Volltextsuche und Datenanalyse in großen Datenmengen entwickelt wurde. Es basiert auf Lucene und bietet eine skalierbare und flexible Architektur, die es ermöglicht, in Echtzeit auf strukturierte und unstrukturierte Daten zuzugreifen. Typische Anwendungsfälle umfassen das Durchsuchen von Logdateien, die Indizierung von Textinhalten und die Bereitstellung von schnellen, relevanten Suchergebnissen in Webanwendungen.
