

Graylog Beratung
Log-Management & SIEM
Mit Graylog laufen die Logs deiner Server, Anwendungen und Netzwerkgeräte an einem Ort zusammen und sind in Echtzeit durchsuchbar. In unserer Graylog Beratung planen wir mit dir, welche Daten du sammelst und wie du sie sinnvoll auswertest.

Wo landen deine Logs?
Logs gehen verloren
Fällt ein Server aus oder wird er kompromittiert, sind lokale Logs oft weg. Angreifer löschen ihre Spuren gezielt.
Jede Quelle loggt anders
Firewall, Windows und Anwendungen nutzen eigene Formate. Ereignisse lassen sich so kaum miteinander vergleichen.
Zugriff bleibt ungeregelt
Logs mit personenbezogenen Daten liegen verstreut. Wer sie sieht und wann sie gelöscht werden, bleibt unklar.
So unterstützt dich Graylog
Graylog sammelt deine Logs an einem Ort, bringt sie in ein einheitliches Format und macht sie in Echtzeit durchsuchbar.

Zentrales Log-Management
Logs aus Servern, Anwendungen und Netzwerken laufen an einem Ort zusammen. So behältst du den Überblick und identifizierst Vorfälle schneller.

Echtzeitanalyse & Alarme
Graylog analysiert deine Logs in Echtzeit und benachrichtigt dich sofort bei Fehlern oder Sicherheitsverletzungen. So handelst du proaktiv, bevor es dein Geschäft trifft.

Flexible Dashboards
Benutzerdefinierte Dashboards fassen Suchergebnisse in Diagrammen, Tabellen und Karten zusammen. Fehlerraten oder Antwortzeiten aus deinen Logs siehst du so auf einen Blick.
Sicherheit & Compliance
Lückenlose, durchsuchbare Logs sind die Basis für SIEM-Anwendungsfälle und Nachweise. So erkennst du verdächtige Muster und bist bei Audits und Anforderungen wie NIS2 vorbereitet.
Skaliert mit deinem Volumen
Auf OpenSearch und MongoDB aufgebaut, wächst Graylog vom einzelnen Server bis zum verteilten Cluster mit, auch wenn dein Log-Aufkommen über die Zeit deutlich steigt.
Schneller Fehlersuche
Mit einer einfachen Query-Sprache filterst du in Sekunden nach Feldern und Inhalten. Statt langer Recherche findest du die Ursache sofort und löst Probleme schneller.
Warum Graylog mit NETWAYS aufsetzen?
Wir betreiben seit über 30 Jahren Open Source Infrastrukturen und setzen Log Management mit Graylog, Elastic und OpenSearch um. Deshalb klären wir im Graylog Consulting zuerst, ob Graylog überhaupt zu deiner Umgebung passt. Wenn ja, bekommst du ein Setup, das stabil läuft und das dein Team selbst weiterentwickeln kann.
Die Graylog-Weboberfläche im Überblick
Hier siehst du eine Übersicht der Graylog-Weboberfläche. Die Markierungen erklären die wichtigsten Komponenten und Funktionen des Dashboards.
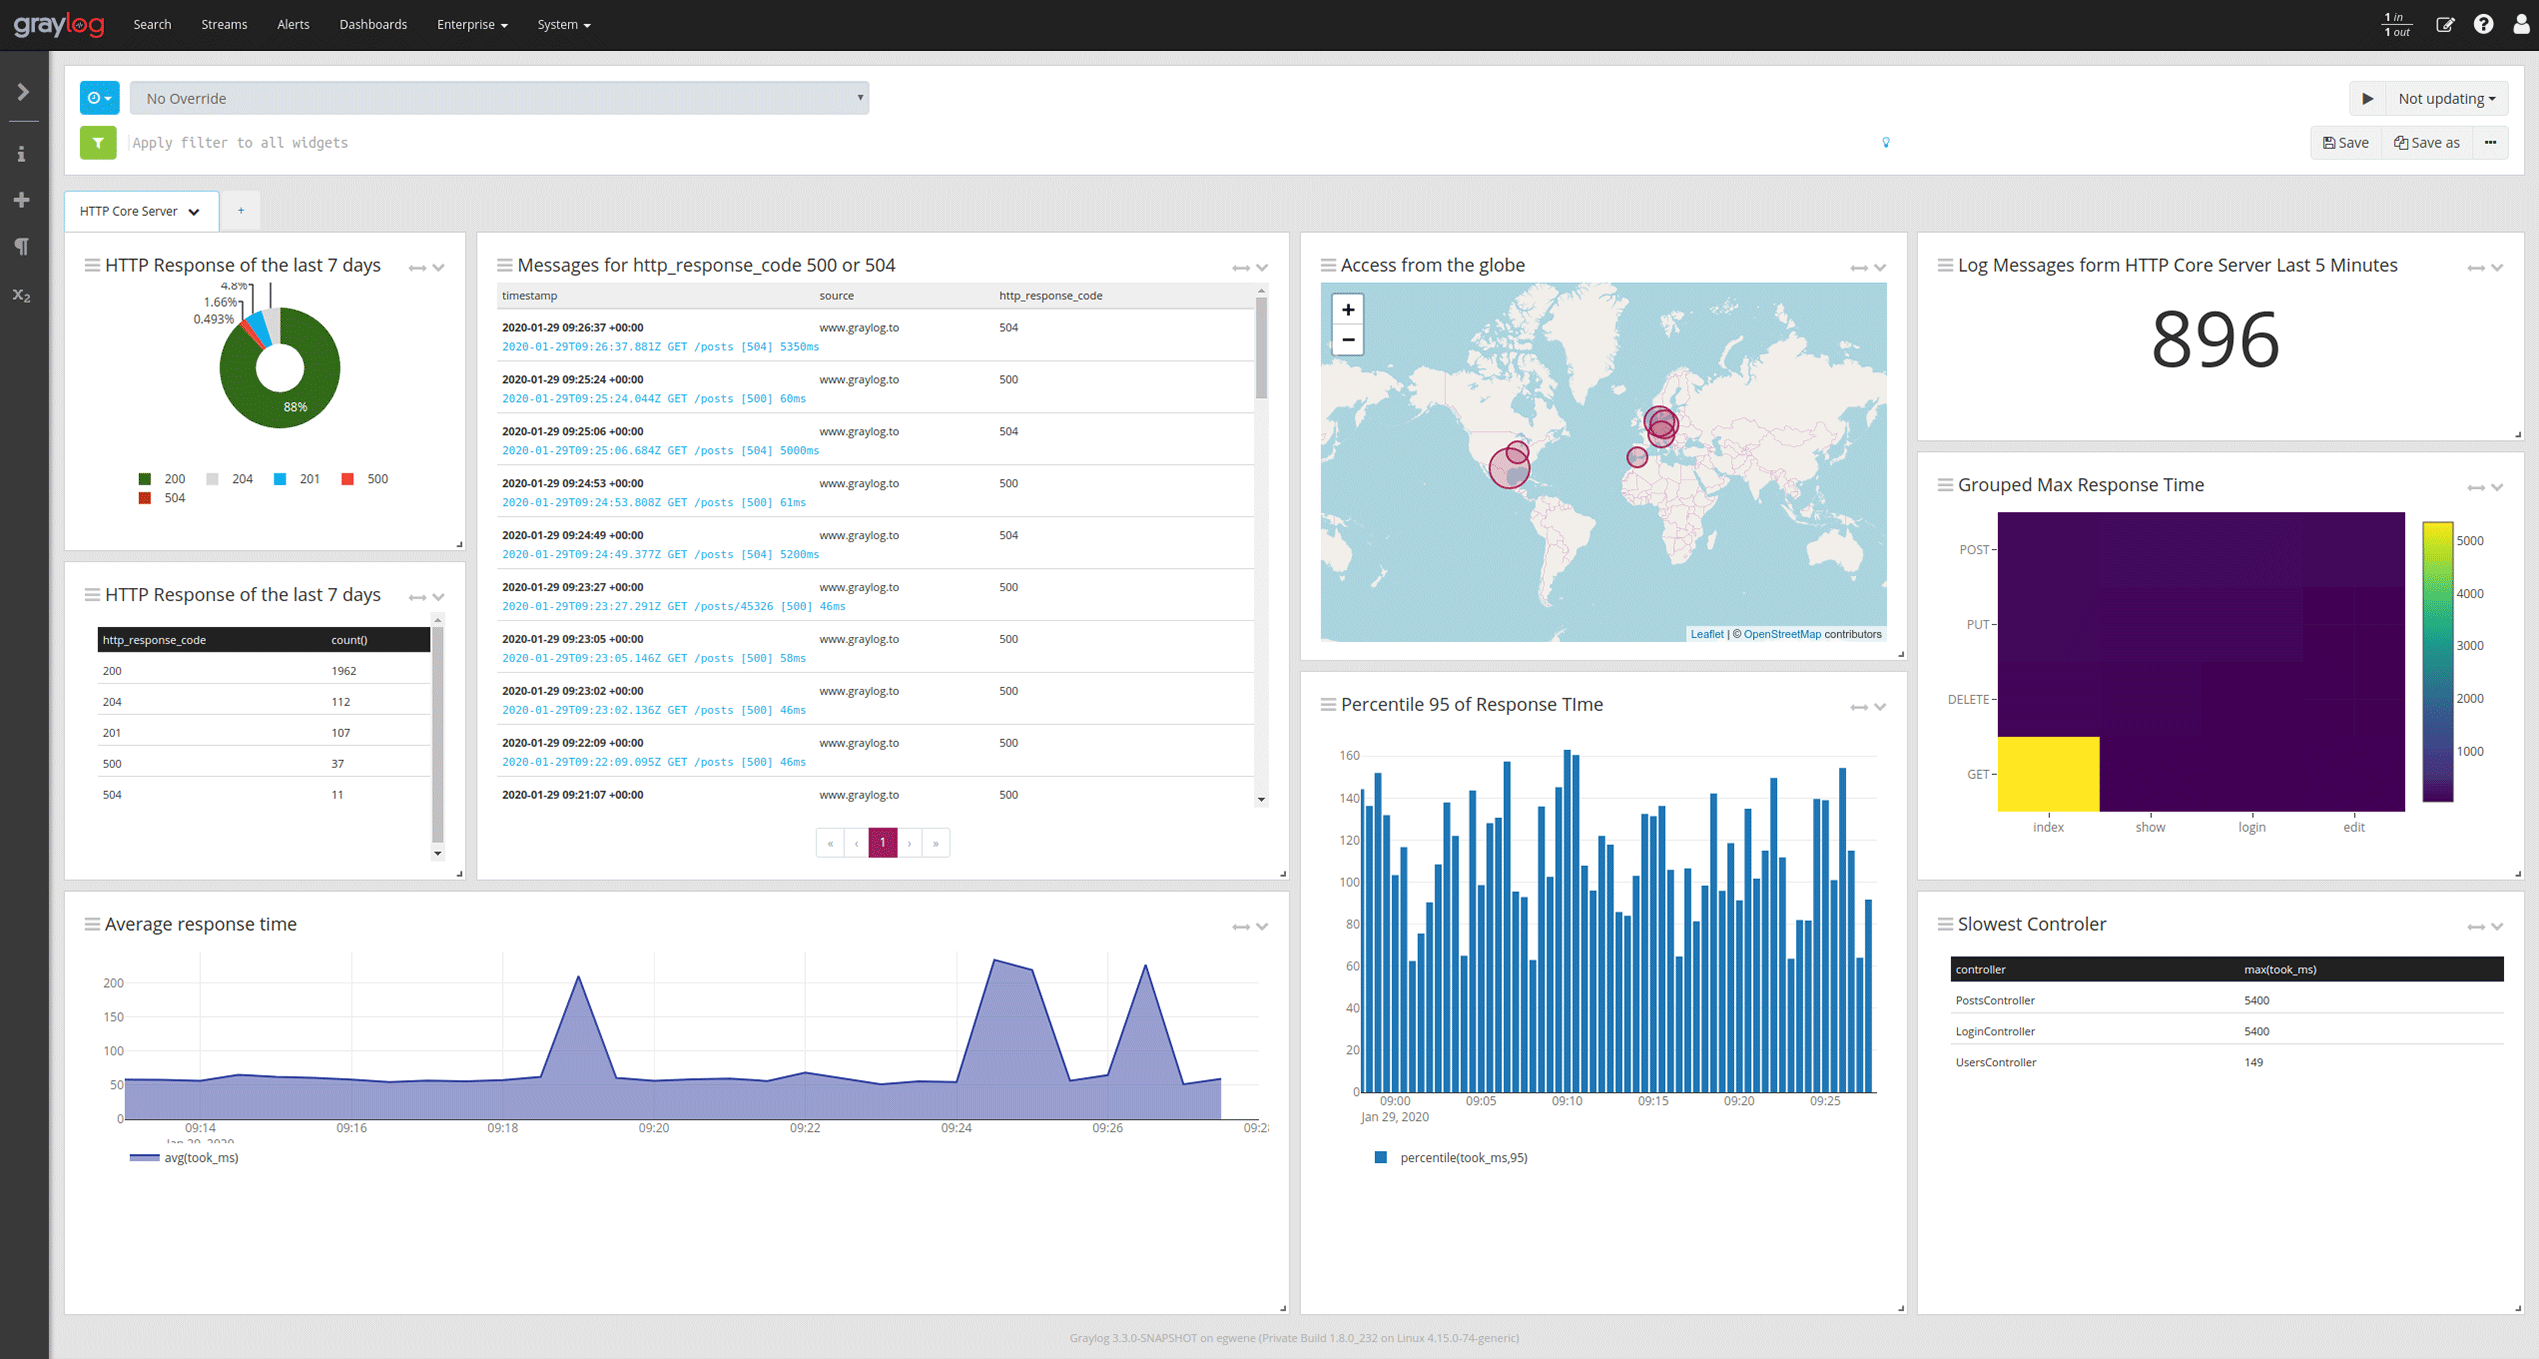
Navigiere schnell und einfach durch die übersichtliche Oberfläche.
Visualiserie deine gesammelten Loginformationen in verschiedenen, grafischen Ansichten.
Nutze eine einfache Query-Sprache um schnell nach Feldern und Inhalten zu filtern.
Lege schnell individuelle Zeiträume fest, in welchen Daten angezeigt werden und aktiviere die automatische Aktualisierung.
Stelle deine Loginformationen als Tabelle da, um schnell auf alle Informationen für diesen Logtyp zugreifen zu können.
Nutze Standort-Daten in deinen Loginformationen, um diese auf einer Karte schnell anzeigen zu können.
Berechne Numerische Daten wie die durchschnittliche Antwortzeiten eines Webservers basierend auf den Daten in den Logs.
So läuft deine Graylog Beratung ab
In vier Schritten zu einem Log Management, das mit deinem Datenvolumen wächst.
Analyse & Konzept
Wir schauen uns deine Log-Quellen und Infrastruktur an und planen gemeinsam, welche Daten gesammelt und wie sie strukturiert werden sollen. Typische Stolperfallen kennen wir aus unseren Projekten. So vermeidest du eine Log-Flut ohne Struktur und blinde Flecken bei sicherheitsrelevanten Ereignissen.
Aufbau & Integration
Wir richten Graylog-Cluster, Inputs, Streams, Pipelines und Dashboards passgenau für deine Teams und Systeme ein. Ein sauber durchdachtes Konzept spart dir später teure Umbauten. Wir setzen von Anfang an auf eine Struktur, die mit deinem Log-Volumen mitwächst.
Inbetriebnahme & Alarmierung
Dein Log-Management geht live, Alarme benachrichtigen logisch priorisiert die richtigen Leute. So vermeidest du Alert-Müdigkeit, bei der echte Vorfälle untergehen.
Support & Betrieb
Auf Wunsch übernehmen wir den laufenden Betrieb komplett (Outsourcing) oder unterstützen dein Team mit Support und Schulungen. Updates, Backups und Verfügbarkeit kosten intern viel Zeit. Wir halten dein Log-Management stabil, damit du dich auf dein Kerngeschäft konzentrieren kannst.
Preise für deine Graylog Beratung
Drei Einstiege in unser Graylog Consulting. Jedes Paket endet mit einem konkreten Ergebnis, mit dem dein Team direkt weiterarbeiten kann.
Graylog Review
Du betreibst Graylog bereits? Wir schauen gemeinsam drauf und zeigen dir, wo es klemmt.- Analyse deiner bestehenden Installation & Architektur
- Prüfung von Performance, Skalierung und Konfiguration
- Check deiner Inputs, Streams und Pipelines
- Konkrete, priorisierte Handlungsempfehlungen
- Gemeinsame Besprechung der Ergebnisse mit deinem Team
- Unser Vorgehen: In einem gemeinsamen Tag mit dir besprechen wir die offenen Themen, erarbeiten unsere Empfehlungen und präsentieren dir abschließend die Ergebnisse.
- Dein Ergebnis: Eine klare To-do-Liste, mit der du genau weißt, wo es klemmt und was als Nächstes zu tun ist.
Strategie Workshop
Gemeinsam klären wir, welche Daten du auswerten willst und wie der beste Weg dorthin aussieht.- Aufnahme deiner Anforderungen, Ziele und Rahmenbedingungen
- Bewertung deiner aktuellen Log- und Security-Landschaft
- Architektur-Empfehlung passend zu deiner Umgebung (Sizing, Backend, Skalierung)
- Tooling-Empfehlung (Graylog & sinnvolle Ergänzungen)
- Konkreter Umsetzungs-Fahrplan mit nächsten Schritten
- Unser Vorgehen: In einem gemeinsamen Tag mit dir besprechen wir die offenen Themen, erstellen den Fahrplan für deine Umgebung und präsentieren dir abschließend ausführlich die Ergebnisse.
- Dein Ergebnis: Ein belastbarer Plan, mit dem dein Team die Umsetzung sofort und ohne Umwege angehen kann.
Proof of Concept
Wir setzen mit dir eine erste lauffähige Such- und Log-Umgebung auf – zum Anfassen.- Aufbau einer Testumgebung mit echten Log-Quellen deiner Systeme
- Einrichtung erster Streams & Dashboards für den Überblick
- Konfiguration funktionierender Alarme und Pipelines
- Anbindung einer beispielhaften Log-Quelle
- Wissenstransfer und Schulung deines Teams an der Umgebung
- Unser Vorgehen: In einem gemeinsamen Tag mit dir besprechen wir die offenen Themen, erstellen (in Zusammenarbeit mit dir) einen PoC und präsentieren dir abschließend das Ergebnis.
- Dein Ergebnis: Eine funktionierende Demo-Umgebung als greifbare Grundlage für die Entscheidung und das spätere Echtsystem.
Graylog Schulung
Erlerne Log-Management mit Graylog zur zentralen Verarbeitung und Analyse von Logs
In der Graylog-Schulung erwirbst du wertvolle Kenntnisse zur Installation und Konfiguration aller Plattform-Komponenten zum Sammeln und Verarbeiten von Log-Daten sowie zu deren Skalierung. Ziel des Trainings ist es, dir das Wissen an die Hand zu geben, mit dem du mit deiner eigenen Graylog-Installation durchstarten kannst.
Häufige Fragen zu Graylog
Wie funktioniert Graylog?
Graylog ist ein Log-Management-Tool, das zentralisierte Protokolle aus verschiedenen Quellen wie Servern, Netzwerken und Anwendungen sammelt, speichert und analysiert. Es ermöglicht das Durchsuchen, Filtern und Visualisieren dieser Logdaten in Echtzeit, was die Fehlersuche und Überwachung von Systemen erheblich erleichtert. Zusätzlich bietet Graylog Alarmierungsfunktionen, um bei bestimmten Ereignissen oder Anomalien sofort Benachrichtigungen zu versenden.
Was ist ein Graylog Server?
Ein Graylog-Server ist die zentrale Komponente des Graylog-Log-Management-Systems, die Logdaten aus verschiedenen Quellen sammelt, verarbeitet und speichert. Er nutzt OpenSearch für die Indexierung und MongoDB für die Speicherung von Konfigurationsdaten, während er die Benutzeroberfläche für die Analyse und Visualisierung bereitstellt. Der Graylog-Server ermöglicht es, Logdaten in Echtzeit zu durchsuchen und Alerts sowie Dashboards zu erstellen, um den Zustand und die Sicherheit von Systemen zu überwachen.
Was kann Graylog?
Graylog kann Logdaten aus verschiedenen Quellen wie Servern, Netzwerken und Anwendungen sammeln, zentral speichern und in Echtzeit durchsuchen. Es bietet leistungsstarke Such- und Filterfunktionen, um Anomalien oder Probleme in großen Datenmengen schnell zu identifizieren. Zudem ermöglicht Graylog die Erstellung von Dashboards und Alarmen, um Systeme zu überwachen und bei kritischen Ereignissen sofortige Benachrichtigungen zu erhalten.
Ist Graylog Open Source?
Ja, Graylog ist Open Source und bietet eine frei verfügbare Version, die die Kernfunktionen wie Log-Sammlung, Analyse und Visualisierung abdeckt. Die Open-Source-Version ermöglicht es Benutzern, Graylog selbst zu hosten und anzupassen. Zusätzlich gibt es eine kommerzielle Enterprise-Version mit erweiterten Funktionen wie erweiterten Alerts, Benutzerverwaltung und Support, die speziell auf größere Organisationen zugeschnitten ist.
Welche Versionen von Graylog gibt es?
Graylog bietet zwei Hauptversionen: die kostenlose Open-Source-Version und die kostenpflichtige Enterprise-Version. Die Open-Source-Version umfasst alle Kernfunktionen wie Log-Erfassung, Analyse und Dashboard-Erstellung, während die Enterprise-Version erweiterte Features wie Archivierung, erweitertes Benutzer- und Rollenmanagement sowie besseren Support bietet. Zusätzlich gibt es Graylog Cloud, eine gehostete Version, die ähnliche Funktionen wie die Enterprise-Version bietet, jedoch ohne dass eine eigene Infrastruktur benötigt wird.
Wozu kann ich Graylog einsetzen?
Graylog kann eingesetzt werden, um Logdaten zentral zu sammeln und zu analysieren, was besonders nützlich für die Überwachung von Servern, Netzwerken und Anwendungen ist. Es erleichtert die Fehlersuche, das Erkennen von Sicherheitsvorfällen und das Verfolgen von Betriebsabläufen durch seine leistungsstarke Such- und Filterfunktionen. Außerdem hilft Graylog, Systemmetriken in Echtzeit zu überwachen und Alarme bei ungewöhnlichen Ereignissen oder Schwellenwertüberschreitungen auszulösen.
Was kostet eine Graylog Beratung bei NETWAYS?
Eine Graylog Beratung bei NETWAYS startest du mit einem von drei Paketen zum Festpreis: einem Review deiner bestehenden Installation, einem Strategie Workshop oder einem Proof of Concept. Die Preise findest du oben bei den Paketen. Größere Projekte kalkulieren wir nach Aufwand, sobald wir deine Anforderungen kennen.
